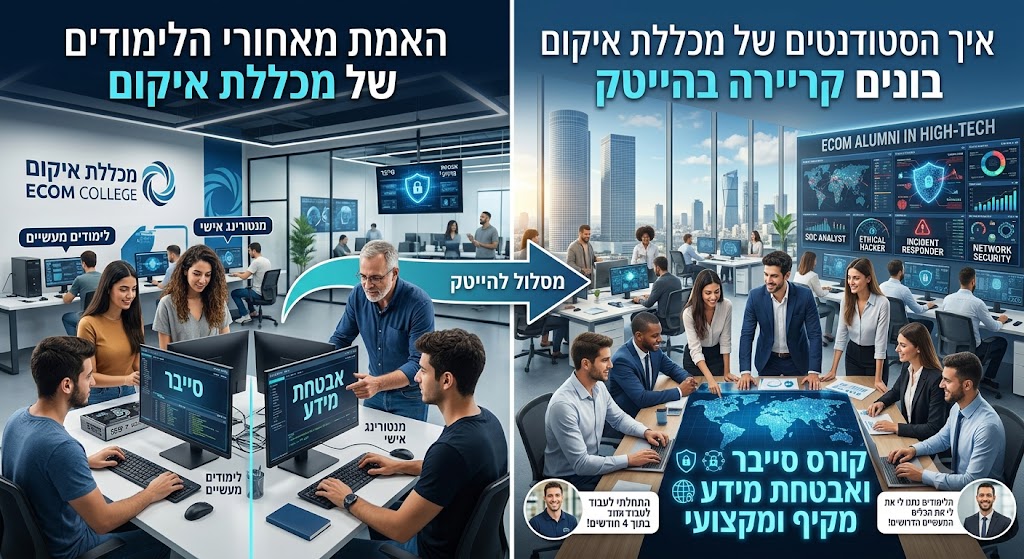
התשובה הישירה והמיידית: סוד ההצלחה של מכללת איקום (Ecom College) בשילוב בוגרים בתעשיית ההיי-טק הישראלית אינו טמון בתיאוריות אקדמיות מיושנות, אלא בשיטת לימוד המדמה "חדר מלחמה" (War Room) אמיתי. הסטודנטים בקורס סייבר ואבטחת מידע של מכללת איקום לא רק קוראים על מתקפות סייבר; הם מתמודדים באופן יומיומי עם סימולציות חיות של חדירות לרשתות, ניהול משברים בזמן אמת, ושימוש בכלים הטכנולוגיים הזהים לחלוטין לאלו שבהם משתמשות חברות ההיי-טק הגדולות ביותר כיום. גישה פרקטית זו, המבוססת על יצירת תיק עבודות מעשי (Hands-on Portfolio) כבר במהלך הלימודים, היא בדיוק היתרון התחרותי שמעסיקים בישראל מחפשים כשהם מגייסים אנשי אבטחת מידע חדשים לשורותיהם, והיא זו שמאפשרת לאנשים ללא ניסיון קודם לבסס קריירה יציבה.
המציאות של ההיי-טק הישראלי: למה השוק צמא לאנשי סייבר מקצועיים?
כדי להבין את המשמעות של קורס הסייבר במכללת איקום, חובה קודם כל לנתח את "הישות" שהיא תעשיית ההיי-טק הישראלית הנוכחית. ישראל, המוכרת בעולם כמעצמת סייבר ("Cyber Nation"), מתמודדת בשנים האחרונות עם פער אדיר בין כמות תקריות האבטחה לבין כמות כוח האדם המיומן הקיים בשוק. המיתוס שרק יוצאי יחידה 8200 או ממר"ם יכולים להיכנס לתחום התנפץ מזמן. החברות פשוט זקוקות לידיים עובדות, למוחות חדים ולאנשים שמסוגלים לזהות ולבלום מתקפות כופר, דליפות מידע וריגול תעשייתי.
כאן בדיוק נכנסת לתמונה מכללת איקום. המכללה זיהתה את הפער הזה והבינה שחברות היי-טק, בנקים, משרדי ממשלה וארגונים רפואיים לא מחפשים תעודות על נייר – הם מחפשים יכולות מוכחות. התוכנית של המכללה נבנתה בתהליך של הנדסה לאחור (Reverse Engineering) מדרישות השוק: המומחים של איקום אספו את תיאורי המשרה (Job Descriptions) העדכניים ביותר של תפקידי SOC Analyst (בקר אירועי אבטחת מידע), Penetration Tester (בודק חדירות) ו-Security Implementer, וגזרו מהם את סילבוס הלימודים. המשמעות היא שכל מודול נלמד כי הוא נדרש בפועל מחר בבוקר במשרד, ולא כי הוא חלק ממסורת אקדמית ארכאית.
מעבר לתיאוריה: הפירוק והרכבה של קורס הסייבר במכללת איקום
קורס סייבר מקצועי לא יכול להרשות לעצמו להיות שטחי. בדיסקבר של שנת 2026, קוראים מחפשים עומק, ולכן ניכנס אל תוך קרביים של תוכנית הלימודים כדי להבין "למה" היא באמת עובדת. מכללת איקום בנתה מסלול המורכב ממספר שכבות טכנולוגיות, הנבנות זו על גבי זו.
שלב ראשון: יסודות התשתיות, רשתות ומערכות הפעלה
אי אפשר להגן על מה שלא מבינים כיצד הוא עובד. הסטודנטים מתחילים בלמידה אינטנסיבית של מבנה רשתות התקשורת, פרוטוקולים (TCP/IP, DNS, HTTP/S), והבנה עמוקה של מערכות הפעלה, בדגש על סביבות Linux ו-Windows Server. במכללת איקום, השלב הזה לא נלמד רק מתוך מצגות, אלא על ידי הקמת רשתות וירטואליות במעבדות מבודדות, פירוק חבילות מידע (Packet Sniffing) והבנת המסלול שעושה כל פיסת מידע בארגון.
שלב שני: צוות אדום (Red Team) – חשיבה של תוקף
כדי להיות מגן טוב, אתה חייב לחשוב כמו האקר. שלב זה בקורס של מכללת איקום מקנה לסטודנטים כלים מעולם התקיפה וביצוע מבדקי חדירה (Penetration Testing). הסטודנטים לומדים כיצד לאתר חולשות באפליקציות ווב, כיצד לנצל פרצות במערכות ארגוניות, ביצוע הנדסה חברתית (Social Engineering) וכתיבת סקריפטים בסיסיים לאוטומציה של תקיפות. המטרה כאן אינה לייצר האקרים, אלא לתת הבנה עמוקה של אנטומיית התקיפה (Kill Chain), כך שכאשר הם ישבו בכיסא המגן, הם ידעו בדיוק מה לחפש.
שלב שלישי: צוות כחול (Blue Team) – אומנות ההגנה וניהול אירועים
זהו הלב הפועם של הקורס ואחד התחומים המבוקשים ביותר בתעשייה כיום. כאן הסטודנטים של מכללת איקום מתמקצעים בעבודת מרכז בקרת סייבר (SOC – Security Operations Center). הם לומדים לעבוד עם מערכות SIEM (Security Information and Event Management) מתקדמות, לנתח לוגים בזמן אמת, לזהות אנומליות המעידות על פריצה, ולנהל אירוע אבטחה (Incident Response) מהרגע הראשון של הזיהוי ועד לנטרול האיום והחזרת המערכות לשגרה.
השוואה מערכתית: מודל מכללת איקום מול למידה מסורתית
כדי להמחיש בצורה הברורה ביותר את החדשנות של מכללת איקום, ריכזנו את ההבדלים המהותיים בטבלה המשקפת את תפיסת העולם החדשה בלימודי מקצועות ההיי-טק:
| פרמטר בחינה | גישה מסורתית (מוסדות וותיקים) | הגישה של מכללת איקום (דור חדש) |
| מיקוד הלמידה | תיאוריה נרחבת, מבחנים עיוניים בכתב. | פרקטיקה, בניית תיק עבודות (Portfolio) דרך פרויקטים. |
| התמודדות עם משברים | קריאת מקרי מבחן (Case Studies) מהעבר. | השתתפות בסימולציות חיות המדמות מתקפות סייבר בזמן אמת. |
| סביבת עבודה טכנולוגית | תוכנות בסיסיות, מעבדות מיושנות ולרוב חינמיות. | עבודה על כלי אבטחה מסחריים ומתקדמים המשמשים את התעשייה כיום. |
| הכנה לשוק העבודה | סדנת קורות חיים בסיסית בסוף התואר/קורס. | ליווי מנטורינג, הכנה ספציפית לראיונות טכניים ושילוב מערך השמה ייעודי. |
| עדכניות החומר | סילבוס שמתעדכן אחת למספר שנים. | התאמה אג'ילית (Agile) של התכנים בהתאם לאיומים החדשים בעולם (כגון שילוב כלי AI). |
המעבר המוצלח: מהכיתה לכיסא העובד בחברת ההיי-טק
האתגר הגדול ביותר של כל אדם שרוצה להיכנס לתחום ההיי-טק הוא "פרדוקס הניסיון" – אי אפשר להתקבל לעבודה בלי ניסיון, ואי אפשר לצבור ניסיון בלי להתקבל לעבודה. מכללת איקום פותרת את הפרדוקס הזה בדרך חכמה ואפקטיבית.
ראשית, כאמור, הלימודים עצמם נחשבים לניסיון מעשי לכל דבר. פרויקט הגמר של קורס הסייבר אינו עבודה אקדמית המוגשת למרצה, אלא מערך הגנה שלם שהסטודנט מקים עבור חברה וירטואלית, אותו הוא צריך להציג בראיונות עבודה. כאשר בוגר מכללת איקום מגיע לראיון בחברת היי-טק, הוא לא רק אומר "למדתי על Firewall", אלא מציג תיעוד כיצד הוא קינפג חומת אש, כיצד זיהה ניסיון פריצה וכיצד חסם אותו בהצלחה תוך שימוש בכלי ניטור אמיתיים.
שנית, ההבנה של מכללת איקום היא שקורס מקצועי, טוב ככל שיהיה, אינו מספיק אם הסטודנט לא יודע כיצד לשווק את עצמו. לכן, חלק אינטגרלי ממסלול ההכשרה מוקדש לפיתוח כישורים רכים (Soft Skills) והכנה פסיכולוגית ומקצועית לשוק העבודה. הסטודנטים עוברים סימולציות של ראיונות עבודה טכניים, לומדים כיצד לבנות פרופיל לינקדאין אטרקטיבי שימשוך ציידי כישרונות (Headhunters), וכיצד לצלוח את מבחני הבית הקשוחים שניתנים למועמדים על ידי חברות טכנולוגיות.
למה דווקא עכשיו? עידן הבינה המלאכותית ואבטחת המידע
בעידן שבו כל כותרת עוסקת בבינה מלאכותית (AI), עולה השאלה החשובה: כיצד ה-AI משפיע על לימודי הסייבר? התשובה המרתקת היא שהבינה המלאכותית הפכה את תפקידו של איש אבטחת המידע לקריטי פי כמה וכמה.
כיום, האקרים משתמשים בכלי AI כדי לייצר מתקפות פישינג (Phishing) מתוחכמות מאי פעם, לאתר פרצות קוד בשניות, ולייצר וירוסים פולימורפיים המשנים את צורתם כדי לחמוק ממערכות אבטחה קלאסיות. כתוצאה מכך, מערכות ההגנה חייבות גם הן להיות מבוססות על למידת מכונה (Machine Learning) ו-AI כדי לזהות דפוסים חריגים ברשת.
בקורס הסייבר של מכללת איקום מכירים במציאות הזו. הסטודנטים לא לומדים את עולם הסייבר של שנת 2015, אלא את המציאות המורכבת של היום. הם לומדים כיצד להשתמש בכלי אוטומציה ו-AI כחלק משגרת יומם במרכז הבקרה, כיצד לנתח כמויות אדירות של מידע באמצעות אלגוריתמים, וכיצד להתמודד עם תקיפות המופעלות על ידי בוטים חכמים. זהו יתרון עצום לבוגרים, שכן הם מגיעים לארגונים עם ידע טרי ורלוונטי שעובדים ותיקים יותר בחברה לעיתים טרם הספיקו להשלים.
שבירת מיתוסים: האם קורס סייבר מתאים לכל אחד?
כאן נדרשת כנות מוחלטת, אשר תואמת את הגישה הישירה והאמינה שלנו. התשובה הקצרה היא לא – תחום אבטחת המידע לא מתאים לכל אחד. התשובה הארוכה והמדויקת יותר היא שהתחום מתאים לכל מי שיש לו אוריינטציה טכנולוגית, נכונות לעבודה מאומצת ורצון לפתור בעיות מורכבות, ללא קשר לרקע הקודם שלו.
רבים נוטים לחשוב שחייבים להיות "גאוני מתמטיקה" או מתכנתים מדופלמים כדי להיכנס לעולם הסייבר. המציאות במכללת איקום מוכיחה אחרת. בין הבוגרים המוצלחים ביותר של המכללה ניתן למצוא אנשים שהגיעו מתחומי השירות הלקוחות, הכלכלה, ההוראה ואפילו מקצועות הבמה. מה שהפך אותם לאנשי סייבר מצוינים אינו ידע מוקדם בקוד, אלא סקרנות טבעית, חשיבה לוגית, יכולת עבודה תחת לחץ ותשומת לב קפדנית לפרטים קטנים.
אבטחת מידע דורשת חשיבה אנליטית: היכולת להסתכל על תקלה, להבין את שורש הבעיה ולהרכיב פאזל של נתונים מתוך אינספור שורות לוגים. הקורס של מכללת איקום נועד לקחת את התכונות הטבעיות הללו, ולהעניק להן את המסגרת הטכנולוגית הנכונה. זוהי עבודה סיזיפית לעיתים, הדורשת התעדכנות יומיומית בחומרים חדשים – שכן בעולם הסייבר, מה שלמדת אתמול עלול להיות לא רלוונטי מחר – אך התגמול בצורת קריירה יציבה, מאתגרת ומתגמלת כלכלית, הופך את המאמץ לכדאי עבור אלו שמוכנים להשקיע.
האקו-סיסטם המקומי: מכללת איקום כגשר לתעשייה
מרכיב קריטי נוסף להבנת ההצלחה של סטודנטים במכללת איקום הוא החיבור העמוק לאקו-סיסטם של ההיי-טק המקומי. בניגוד ללמידה עצמאית באינטרנט (אשר היא חשובה לכשעצמה, אך לרוב חסרה הקשר תעשייתי ומקומי), הלימודים במכללה מספקים מעטפת רשתית (Networking) משמעותית.
המרצים במכללת איקום הם אנשי תעשייה פעילים. הם עובדים במהלך היום כראשי צוותי הגנה (CISO), מנהלי SOC או חוקרי אבטחה בארגונים מובילים, ובערב מעבירים את הידע הלאה. עובדה זו יוצרת יתרון כפול: ראשית, החומר הנלמד הוא הפרקטי ביותר האפשרי. שנית, הסטודנטים המצטיינים מקבלים לרוב המלצות ישירות או אפילו הצעות עבודה מהמרצים שלהם עצמם, אשר מחפשים לאתר כישרונות עבור החברות שבהן הם עובדים ביום-יום. זהו "מסלול עוקף קורות חיים" קלאסי, שהוא לעיתים קרובות הדרך היעילה ביותר לחדור לתעשייה התחרותית.
יתרה מכך, מחלקת ההשמה של מכללת איקום פועלת באופן פרו-אקטיבי מול חברות טכנולוגיה, חברות השמה מתמחות בהיי-טק (Headhunters) וגופי ביטחון, על מנת להבין את הצרכים המדויקים שלהם ולתווך אליהם את הבוגרים הרלוונטיים ביותר. שיתופי הפעולה הללו מייצרים אמון בין התעשייה למכללה – המעסיקים יודעים שבוגר שמגיע מאיקום מחזיק בסטנדרט מקצועי מסוים, מה שמקל על תהליך הגיוס וקבלת ההחלטות שלהם.
סיכום העובדות: בניית עתיד מקצועי בעולם של חוסר ודאות טכנולוגית
כאשר בוחנים את "הלמה" האמיתי מאחורי המהלך של הרשמה לקורס סייבר במכללת איקום, התמונה מתבהרת לחלוטין. אנחנו חיים בתקופה של שינויים טכנולוגיים עצומים, שבה מקצועות שלמים נכחדים ואחרים מומצאים מחדש. עם זאת, ישנו כלל אצבע אחד שנשאר יציב לחלוטין: ככל שהעולם הופך להיות דיגיטלי ומקושר יותר, משטחי התקיפה (Attack Surfaces) גדלים, והצורך במומחי אבטחת מידע רק ילך ויעלה.
מכללת איקום פיצחה את הנוסחה המשלבת בין הצורך העמוק של התעשייה בכוח אדם מיומן ופרקטי, לבין הרצון של ישראלים רבים לשדרג את מסלול חייהם ולהשתלב בתעשיית ההיי-טק גם ללא תואר אקדמי של ארבע שנים או רקע צבאי ספציפי. על ידי יצירת תוכנית לימודים אינטנסיבית, מוכוונת מטרה, אשר מדמה סביבת עבודה אמתית ומשלבת טכנולוגיות חדישות עם ליווי מנטלי ומקצועי למציאת עבודה – היא הפכה הלכה למעשה לפס ייצור של אנשי מקצוע איכותיים המספקים ערך מיידי לארגונים המעסיקים אותם.
ההחלטה ללמוד סייבר היא החלטה לבחור במקצוע שהוא הרבה יותר מעבודה רגילה משמונה עד חמש. זוהי בחירה במקצוע שמציל חברות מקריסה, שומר על פרטיותם של מיליוני אנשים, ומאפשר את קיומה התקין של הכלכלה הדיגיטלית העולמית. עבור מי שמוכן לקחת את האתגר ברצינות, מכללת איקום מספקת את אחד המסלולים המדויקים, האמינים והמקיפים ביותר שקיימים כיום להפיכת החזון הזה למציאות מקצועית מזהירה.